La seguridad de las habitaciones de hotel está bajo escrutinio después de una serie de robos en hoteles en Texas, Estados Unidos.
Un hombre de 27 años fue acusado como sospecho de un robo en una habitación de hotel de la franquicia Hyatt en Houston, según un informe en Forbes escrito por Andy Greenberg y publicado esta semana.
La historia vincula el robo con una demostración de hackeoampliamente publicitada a principios de este año.
Presuntamente, el dispositivo utilizado para entrar a la habitación emplea la misma tecnología demostrada por un desarrollador desoftware en la conferencia de hackeo, Black Hat, en julio.
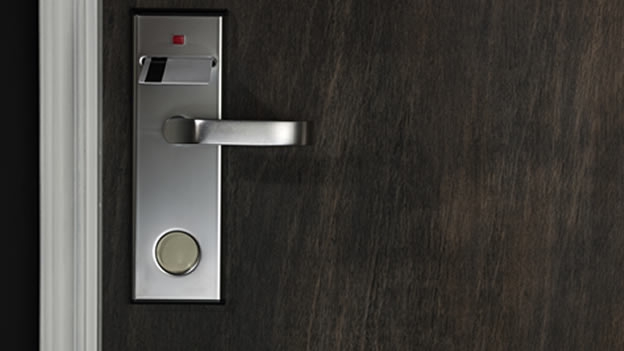
El desarrollador de software de Mozilla, Cody Brocious, de 24 años, encontró una vulnerabilidad de seguridad flagrante en un modelo popular de una cerradura con tarjeta desarrollada por el fabricante de cerraduras electrónicas, Onity. En la conferencia Black Hat, Brocious demostró cómo podía programar un dispositivo casero para abrir la cerradura con tarjeta instantáneamente.
Además del robo en el hotel de Houston, el artículo de Forbes afirma que una serie de robos también pueden ser atribuidos a la tecnología dehacking de Brocious, que desde entonces ha sido refinada por otroshackers.
La historia plantea preguntas sobre la responsabilidad. ¿El fabricante de cerraduras es el culpable? ¿Brocious debe ser culpado por revelar una vulnerabilidad de seguridad en una conferencia pública antes de alertar al fabricante de las cerraduras?
El costo de corregir el riesgo de seguridad en las cerraduras es formidable. Según el artículo, Onity pidió a los hoteles ayudar a cargar con el costo de los reemplazos de hardware.
Aproximadamente 400 millones de habitaciones de hoteles en todo el mundo utilizan el modelo de cerradura con tarjeta hackeado por Brocious
Fuente: cnnespanol.cnn.com