11 de junio de 2023
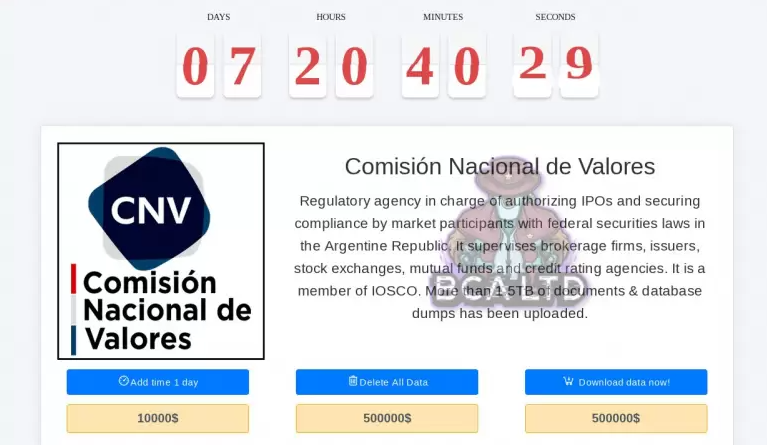
En un sorprendente giro de los acontecimientos, el grupo de hackers conocido como Medusa ha comprometido la seguridad de la Comisión Nacional de Valores (CNV) y está exigiendo un rescate de US$500.000. Según la información proporcionada por Dark Feed, una conocida fuente de inteligencia cibernética, el grupo afirma poseer más de 1,5 terabytes de documentos y bases de datos confidenciales.
El ataque cibernético contra la CNV, el organismo regulador encargado de supervisar y regular el mercado de valores en nuestro país, ha dejado perplejos a los expertos en seguridad informática. Medusa, un grupo conocido por sus actividades delictivas en línea, ha demostrado una vez más su capacidad para violar los sistemas de seguridad más sofisticados.
El ultimátum lanzado por Medusa establece que el rescate de US$500.000 debe ser pagado dentro de los próximos 7 días. De lo contrario, amenazan con hacer públicos los documentos y bases de datos comprometidos, lo que podría tener consecuencias desastrosas para la CNV y para aquellos cuyos datos personales o financieros se encuentren en ellos.
La CNV ha reconocido la situación y está trabajando en estrecha colaboración con expertos en seguridad cibernética para evaluar el alcance del ataque y minimizar los posibles daños. Se ha establecido un equipo de respuesta de emergencia que se encuentra investigando el incidente y tomando las medidas necesarias para fortalecer la seguridad de los sistemas de la CNV.
Las autoridades gubernamentales y las fuerzas de seguridad están siguiendo de cerca el caso y han prometido hacer todo lo posible para identificar y llevar ante la justicia a los responsables de este ciberataque. Además, se ha puesto en marcha una investigación exhaustiva para determinar cómo se produjo esta brecha de seguridad y qué medidas se pueden implementar para evitar futuros incidentes similares.
En el mundo actual, donde la información se ha convertido en uno de los activos más valiosos, los ataques cibernéticos representan una amenaza constante para las instituciones y empresas. La seguridad cibernética debe ser una prioridad para todos, y este incidente sirve como un recordatorio de la importancia de tomar medidas proactivas para proteger nuestros sistemas y datos.
A medida que se desarrolla esta situación, la CNV insta a todas las partes afectadas a tomar precauciones adicionales y a estar atentas a posibles intentos de fraude o robo de identidad. Se recomienda encarecidamente cambiar las contraseñas y mantener un monitoreo constante de las cuentas financieras y de cualquier actividad sospechosa.
Este ciberataque contra la CNV y la extorsión por parte del grupo Medusa resaltan la necesidad de una mayor colaboración entre los sectores público y privado para fortalecer la seguridad cibernética. Solo a través de una acción conjunta y una mayor conciencia sobre las amenazas digitales podremos proteger nuestra información y salvaguardar la integridad de nuestras instituciones.