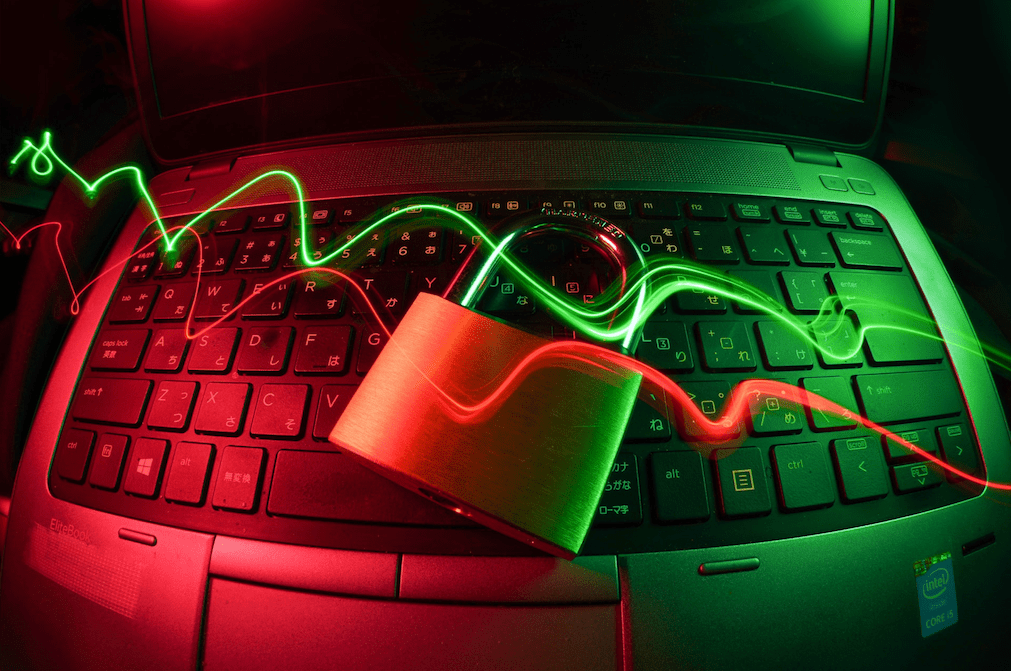
JBS Foods, el más grande procesador de carne empacada del mundo, sufrió un ciberataque de ransomware que obligó a cerrar plantas en Australia, Canadá y Estados Unidos.
La Casa Blanca dijo que probablemente el ataque provenga de Rusia. JBS Foods detuvo el sacrificio de ganado.
ETEK International Corporation alertó hoy de un nuevo ataque de Ransomware contra JBS Foods, el mayor procesador de carne fresca del mundo, que impactó severamente las plantas de producción ubicadas en Australia, Canadá y Estados Unidos, según declaró la compañía en un comunicado de prensa.
CONTEXTO
Luego del ataque de ciberseguridad que afectó algunos de los servidores de JBS Foods que soportan los sistemas de TI en los mencionados países, la compañía tomó medidas inmediatas, suspendiendo todos los sistemas afectados, notificando a las autoridades y activando un protocolo para resolver la situación.
REACCIONES
Luego del incidente, la Casa Blanca dijo que el ciberataque probablemente se originó en una organización basada en Rusia que emitió una demanda de rescate de datos.
La funcionaria reveló además que el FBI está investigando el incidente y la Infrastructure Security Agency (CISA) está ofreciendo apoyo técnico para que JBS Foods se recupere del ataque de ransomware.
Además, el Departamento de Agricultura de EE.UU (USDA) ha venido comunicándose con varios procesadores de carne importantes dentro del país para asegurarse de que estén al tanto de la situación.
“Nuevamente queremos llamar la atención de las organizaciones —tanto públicas como privadas— para que implementen políticas de seguridad más exigentes y tomen en serio las amenazas de ciberseguridad, incluyendo al ransomware”, declaró Praveen Sengar, CEO de ETEK International Corporation. “La ciberseguridad debe dejar de ser vista como un centro de costo y debe ser vista como parte del corazón del negocio, con una visión que reúna todas las inversiones en seguridad y modernice las ciberdefensas”.
IMPACTO
JBS Foods comercializa carne de res y cerdo bajo la marca Swift através de minoristas como Costco Wholesale Corp; también posee una participación mayoritaria en la procesadora de pollo Pilgrim's Pride, que vende pollo orgánico bajo la marca Just Bare.
Es posible que los cierres continuos de las plantas de JBS Foods amenacen con aumentar los precios de la carne para consumidores norteamericanos para la temporada de verano próxima, además de interrumpir las exportaciones de carne hacia geografías con alta demanda, incluyendo a China.
El ciberataque a JBS Foods sucede luego de un ataque a gran escala contra el oleoducto Colonial Pipeline —el más grande de Estados Unidos— que luego del 6 de mayo de 2021 paralizó el suministro de combustible durante varios días en el sureste norteamericano.
“Las cadenas de suministro —que incluyen operaciones de suministro, manufactura, almacenamiento, distribución y retail— hacen parte intrínseca de nuestra sociedad y de la vida diaria y son sumamente sensibles y vulnerables a ataques de ransomware”, finalizó Praveen Sengar. “Por ello, reiteramos nuestro llamado de urgencia para que las organizaciones dedicadas a la logística y cadenas de suministro actualicen cuanto antes su infraestructura y adopten buenas prácticas de ciberseguridad.”
No basta con contener el ataque; los dirigentes de las organizaciones deben establecer un plan claro sobre los pasos a seguir teniendo presentes tanto las obligaciones financieras como las legales. Además, se recomienda firmemente establecer cómo prevenir proactivamente los ataques de Ransomware, incluyendo planes de contingencia, sensibilización de los usuarios, puesta en marcha de EDR, centralizar el despliegue de políticas de trabajo remoto y realizar valoraciones sobre potenciales amenazas.